RSA Authenticator (SecurID)

- 64.00 Avis
- 3,4
- Téléchargements
- 10 000 000+
 Analyse par Appgk
Quand une connexion professionnelle demande une vérification supplémentaire, le vrai problème n’est pas toujours le mot de passe. C’est souvent le moment où il faut récupérer un code, changer d’appareil ou comprendre pourquoi l’accès ne passe pas. J’ai utilisé RSA Authenticator dans ce contexte, et mon impression est assez claire : c’est une application de communication et d’authentification pensée pour accompagner un système sécurisé déjà mis en place, pas un coffre-fort numérique autonome que l’on installe pour protéger tous ses comptes personnels.
L’application est développée par RSA Security. Elle est gratuite, classée PEGI 3 et disponible sur un appareil fonctionnant au minimum sous Android 10. Sa fiche indique une version actuelle 4.7.1.1, une moyenne de 3,4 sur 5 fondée sur environ 18 000 évaluations, ainsi que plus de 10 millions d’installations. Ces chiffres donnent une idée de sa présence, mais ils ne disent pas à eux seuls si elle correspond à votre usage : tout dépend surtout du service auquel vous devez vous connecter et de la manière dont votre organisation a configuré l’authentification.
De la demande de connexion au code utilisable
Quand le service professionnel réclame une seconde preuve, je trouve utile de distinguer le temps passé dans l’application de celui que prend toute la connexion : le portail, le téléphone et la configuration comptent aussi. Cette étape peut rester brève une fois le dispositif associé, mais mieux vaut garder son téléphone à portée de main et savoir à qui s’adresser si la demande n’aboutit pas.
Le point de départ : un accès qui réclame une preuve supplémentaire
Le scénario le plus naturel commence sur un ordinateur ou dans une application professionnelle. Je saisis mon identifiant et mon mot de passe, puis le service me demande une seconde preuve. C’est à ce moment que RSA Authenticator entre en scène. Son rôle n’est pas de remplacer le portail de connexion, mais de fournir une méthode d’authentification supplémentaire, notamment un code à usage unique lorsque le système en a besoin.
Cette distinction est importante pour éviter une mauvaise surprise. Installer l’application ne suffit pas à sécuriser automatiquement une messagerie, un compte bancaire ou un réseau social. Il faut que le service utilisé accepte une authentification RSA et qu’un administrateur, une entreprise ou un fournisseur ait préparé l’accès. Pour un particulier qui cherche simplement une application polyvalente pour tous ses comptes, un authentificateur plus généraliste sera souvent plus simple.
Dans un environnement professionnel, en revanche, cette dépendance est logique. L’application fait partie d’une chaîne : le service demande une vérification, RSA Security fournit le mécanisme prévu, puis l’utilisateur confirme son identité. Le bénéfice vient donc de l’ensemble du dispositif, pas d’une fonction isolée visible dès le premier lancement.
La première ouverture demande surtout de la préparation
La première utilisation est le moment où il faut être le plus attentif. Selon la configuration adoptée par le service, on peut devoir associer l’application à un compte ou à un dispositif d’authentification déjà attribué. Je conseille de commencer uniquement quand les instructions de l’administrateur ou du portail de connexion sont disponibles, car une application de ce type ne peut pas deviner quel environnement professionnel doit lui être associé.
Nos actualités à lire ensuite
Voir toutes les actualités
Le point souvent négligé concerne le changement de téléphone. Une application d’authentification n’est pas un simple lecteur de codes que l’on réinstalle sans réfléchir. Avant de supprimer l’ancien appareil, de le réinitialiser ou de le céder, il faut vérifier la procédure prévue par le service utilisé. Dans certaines organisations, l’utilisateur doit demander une réinitialisation ou une nouvelle association au support. C’est une étape peu agréable, mais elle évite de se retrouver devant une connexion bloquée au moment où l’ancien téléphone n’est plus disponible.
Je recommande également de traiter l’association initiale comme une opération à faire dans un endroit calme. Si l’on alterne rapidement entre un portail, un courriel d’instructions et l’application, une erreur de saisie ou une validation interrompue peut rendre le parcours plus confus qu’il ne devrait l’être. Le meilleur conseil pratique est de préparer la récupération avant d’en avoir besoin, et non après la perte ou le remplacement du téléphone.
Les meilleurs aspects de RSA Authenticator (SecurID)
Points à retenir à propos de RSA Authenticator (SecurID)
Le déroulement quotidien : consulter, saisir, confirmer
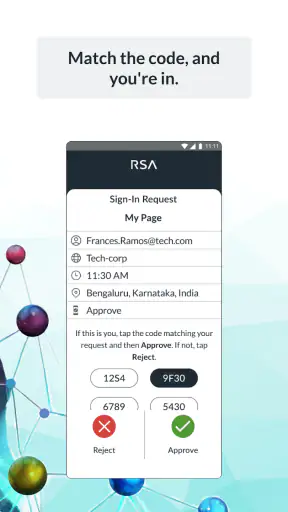
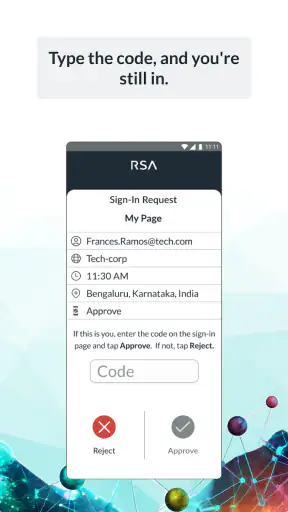
Une fois l’application correctement liée au système concerné, le parcours quotidien est généralement court. Je lance RSA Authenticator lorsque la page de connexion me demande une vérification, je consulte l’information affichée par l’application, puis je la reporte dans le champ prévu ou je poursuis la méthode proposée par l’organisation. L’intérêt est de séparer le secret principal de la preuve temporaire : même si quelqu’un connaît le mot de passe, il lui manque encore l’étape supplémentaire.
Cette séparation change aussi les habitudes. Il faut garder le téléphone accessible, vérifier que l’on regarde le bon compte si plusieurs environnements sont utilisés et éviter de communiquer le code à une autre personne. Dans un bureau, un collègue ou un technicien peut aider à diagnostiquer une connexion, mais il ne devrait pas avoir besoin que je lui dicte une preuve d’authentification en cours. Le bon réflexe consiste à décrire le message affiché sans transmettre le code lui-même.
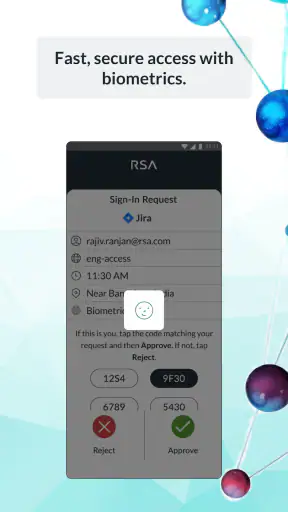
La fiche de l’application met en avant l’authentification par mots de passe, données biométriques, OTP et d’autres méthodes. Dans la pratique, les options visibles dépendent du service qui utilise RSA et de sa configuration. Il ne faut donc pas s’attendre à retrouver exactement le même parcours sur chaque compte. Une connexion peut demander un code, une autre une confirmation différente, tandis qu’une troisième peut imposer une procédure définie par l’administrateur.
Le rôle des relais entre l’utilisateur et le service
Le premier relais est le portail de connexion. C’est lui qui décide quand une preuve supplémentaire est nécessaire et qui vérifie la réponse. RSA Authenticator intervient au milieu du parcours, mais ne contrôle pas les règles du compte, les droits d’accès ou les messages d’erreur du service final. Cette architecture explique pourquoi une application peut fonctionner correctement alors qu’une connexion échoue quand même.
Le deuxième relais est l’organisation ou le fournisseur qui gère l’accès. Si je change de téléphone, perds l’accès à l’ancien appareil ou reçois un message indiquant que le dispositif n’est plus reconnu, la solution ne se trouve pas forcément dans les réglages de l’application. Il peut être nécessaire de contacter le support interne ou l’administrateur responsable de l’authentification. C’est une limite importante par rapport à certaines applications grand public où l’utilisateur gère seul la plupart des associations.
Le troisième relais est le système d’exploitation du téléphone. L’application demande un appareil compatible avec Android 10 au minimum. Cela ne garantit pas que chaque ancien téléphone puisse être utilisé, même si son matériel fonctionne encore parfaitement pour d’autres tâches. Pour une entreprise, cette contrainte peut devenir un sujet de gestion de parc : un collaborateur équipé d’un appareil trop ancien risque de devoir utiliser une autre méthode ou un autre téléphone autorisé.
Captures d’écran
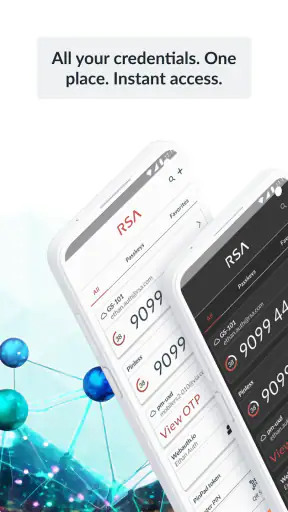
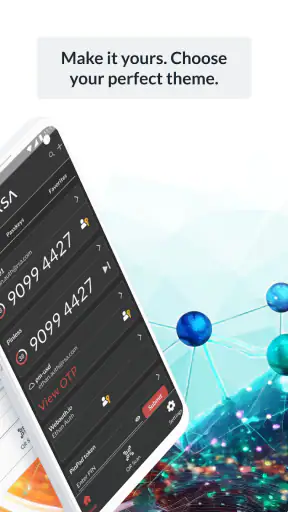
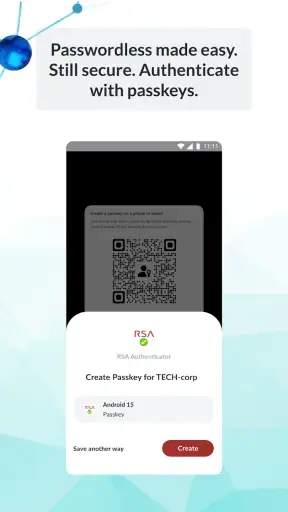
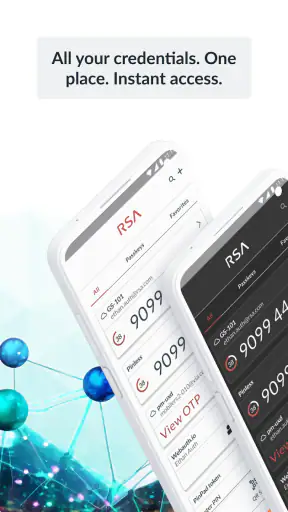
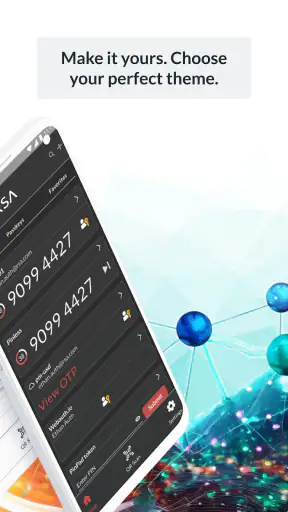
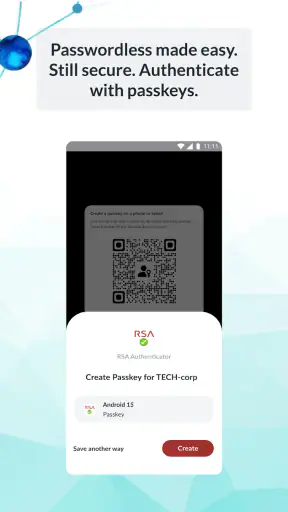
Un exemple concret dans la journée
Imaginons que je travaille depuis chez moi et que je doive ouvrir un espace professionnel sur mon ordinateur. Le mot de passe est accepté, mais une seconde étape apparaît. Je prends le téléphone, j’ouvre RSA Authenticator et je consulte la demande affichée par l’application. Je reporte la valeur demandée ou j’effectue la confirmation prévue, puis je reviens à l’ordinateur pour terminer la connexion.
Le résultat attendu est simple : l’accès est accordé sans que le mot de passe soit la seule barrière. Mais ce scénario montre aussi les points de friction réels. Si le téléphone est dans une autre pièce, si la batterie est vide, si je consulte le mauvais profil ou si l’association n’a pas été correctement préparée, le travail s’arrête. L’application améliore la sécurité du parcours, mais elle ajoute forcément une dépendance à un second appareil et à une configuration préalable.
Dans ce cas, je trouve que l’application est surtout utile quand l’entreprise a déjà standardisé son usage. Les consignes sont connues, le support sait quoi vérifier et les employés savent à qui s’adresser. Utilisée seule, sans accompagnement ni procédure de récupération claire, elle peut sembler beaucoup moins accueillante qu’une application d’authentification destinée au grand public.
Ce qui fonctionne bien une fois le parcours établi
La force principale de RSA Authenticator est sa place dans un processus professionnel structuré. Je n’ai pas besoin de transformer l’application en gestionnaire de mots de passe ni de lui demander de centraliser toutes mes identités numériques. Elle se concentre sur une tâche précise : fournir ou accompagner une preuve supplémentaire au moment où le service la réclame.
Cette spécialisation peut être rassurante pour les utilisateurs qui ne veulent pas mélanger leurs comptes personnels et professionnels. Elle permet aussi de conserver une séparation mentale claire : le portail gère la session, l’application intervient pour la vérification, et l’organisation reste responsable des règles d’accès. Pour une personne qui utilise déjà un environnement RSA au travail, cette cohérence vaut souvent davantage qu’une interface remplie d’options destinées à d’autres services.
La compatibilité avec plusieurs formes d’authentification peut également être utile, mais il faut la comprendre avec nuance. La présence de la biométrie ou de mots de passe parmi les méthodes prises en charge ne signifie pas que chaque compte les proposera automatiquement. Le service distant décide du parcours. Je considère donc cette souplesse comme un avantage potentiel dans un environnement bien configuré, plutôt qu’une promesse universelle pour chaque utilisateur.
Les limites qui peuvent interrompre la connexion
La première faiblesse est la dépendance au contexte professionnel. Si je télécharge l’application sans savoir quel service doit l’utiliser, je risque de ne pas pouvoir aller plus loin. Elle n’est pas conçue comme une solution magique qui ajoute une protection à n’importe quel compte en quelques secondes. Pour des comptes personnels compatibles avec des codes à usage unique standards, une application généraliste peut offrir une mise en route plus directe.
La deuxième limite concerne la perte du téléphone ou le remplacement de l’appareil. L’authentification renforce la sécurité précisément parce qu’elle ajoute une preuve contrôlée, mais cette protection devient une difficulté lorsque cette preuve n’est plus accessible. Il faut donc connaître à l’avance la procédure de secours de son organisation. Attendre le jour d’un déplacement professionnel pour découvrir qu’aucune récupération n’a été préparée est une situation que je chercherais absolument à éviter.
La troisième friction vient du passage entre plusieurs écrans. Quand la demande apparaît sur l’ordinateur, je dois souvent prendre le téléphone, lire l’information, puis revenir au service initial. Ce n’est pas compliqué, mais c’est moins fluide qu’une validation intégrée au même appareil. Pour une personne qui se connecte rarement, ce détour peut paraître disproportionné. Pour un accès sensible utilisé chaque jour, il devient plutôt une routine acceptable.
La note moyenne de 3,4 reflète d’ailleurs une expérience qui peut varier fortement selon la configuration et le type de problème rencontré. Une application d’authentification est jugée non seulement sur son interface, mais aussi sur la clarté des instructions, la gestion des appareils et la qualité du support autour d’elle. Quand tout est correctement préparé, le parcours est discret. Quand un maillon manque, l’utilisateur peut avoir l’impression que l’application est responsable de toute la panne.
À qui je la conseille, et dans quels cas je choisirais autre chose
Je conseille RSA Authenticator aux personnes dont l’entreprise, l’établissement ou le fournisseur d’accès utilise déjà RSA Security et leur demande précisément cette application. Pour elles, choisir un autre outil ne résoudra pas forcément le problème, puisque le service distant impose son propre mécanisme. Elle convient aussi aux utilisateurs qui acceptent de garder leur téléphone à portée de main et de suivre une procédure d’association définie par un administrateur.
Je la conseillerais moins à quelqu’un qui cherche une seule application pour protéger une longue liste de comptes personnels. Dans ce cas, un authentificateur prenant en charge directement de nombreux services courants peut être plus pratique, surtout si l’utilisateur veut gérer lui-même l’ajout, la sauvegarde et le transfert de ses comptes. La meilleure option n’est pas celle qui affiche le plus de méthodes, mais celle qui correspond au système de connexion réellement utilisé.
Elle n’est pas non plus idéale pour une personne qui refuse toute dépendance à un téléphone ou qui se connecte souvent dans des situations où l’appareil n’est pas disponible. Avant l’installation, je vérifierais donc trois choses : le service exige-t-il RSA, l’appareil respecte-t-il la version minimale du système, et existe-t-il une procédure claire en cas de changement ou de perte du téléphone ? Ces vérifications évitent la plupart des mauvaises attentes.
Mon verdict après avoir suivi tout le parcours
RSA Authenticator remplit un rôle précis dans une chaîne d’accès sécurisée. Son intérêt apparaît lorsque la demande de connexion, l’application mobile et l’organisation qui gère le compte sont correctement alignées. Dans ce cadre, elle ajoute une étape utile sans chercher à devenir un outil universel. J’apprécie cette spécialisation, car elle rend son objectif compréhensible une fois l’association terminée.
En revanche, je ne la présenterais pas comme une application autonome adaptée à tout le monde. La configuration initiale, les changements de téléphone et les problèmes de connexion peuvent nécessiter l’intervention d’un support. La dépendance à un appareil compatible et la nécessité de passer d’un écran à l’autre ajoutent aussi une petite friction au quotidien.
Mon conseil final est donc simple : si votre service professionnel vous oriente vers RSA Security, l’installation est cohérente et probablement nécessaire pour accéder à vos ressources. Préparez surtout la récupération avant le premier incident, gardez les instructions de votre organisation et ne communiquez jamais une preuve temporaire à quelqu’un d’autre. Si vous cherchez seulement un authentificateur personnel flexible, comparez plutôt les solutions généralistes. RSA Authenticator est un bon maillon d’un dispositif d’entreprise, mais ce n’est pas forcément le meilleur outil pour construire seul toute sa sécurité numérique.
FAQ sur RSA Authenticator (SecurID)
Qu’est-ce que RSA Authenticator (SecurID) et à quoi sert cette application ?
RSA Authenticator (SecurID) est une application de sécurité conçue pour générer des codes de vérification à usage unique, généralement utilisés avec une solution RSA SecurID Access. Elle ajoute une étape d’authentification lors de la connexion à un compte professionnel, un VPN ou une ressource protégée. L’application ne remplace donc pas un gestionnaire de mots de passe et son utilité dépend de l’organisation qui vous a fourni l’accès.
Comment configurer RSA Authenticator (SecurID) après l’installation ?
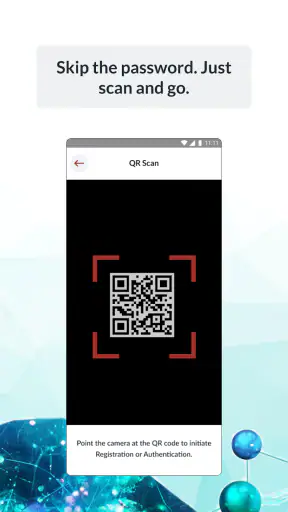
Après l’installation, la configuration nécessite normalement un lien d’activation, un code QR ou des informations fournies par votre entreprise, votre administrateur informatique ou votre service d’assistance. Il suffit généralement de scanner le code ou de saisir le code d’activation dans l’application, puis de définir les protections demandées, comme un code PIN ou la biométrie. Sans ces informations, l’application ne pourra pas être utilisée seule.
RSA Authenticator (SecurID) fonctionne-t-il sans connexion Internet ?
Dans de nombreux cas, RSA Authenticator peut générer un code à usage unique sans connexion Internet, ce qui est pratique lorsque vous voyagez ou que le réseau est indisponible. Toutefois, certaines méthodes d’authentification ou fonctions liées au serveur peuvent nécessiter une connexion. Le fonctionnement exact dépend de la configuration choisie par votre organisation et de la politique de sécurité appliquée à votre compte.
Que faire si je change de téléphone, si je perds mon appareil ou si le code ne fonctionne plus ?
Si vous changez de téléphone, perdez votre appareil ou supprimez l’application, vous devrez généralement demander une nouvelle activation à votre administrateur RSA ou au service informatique de votre organisation. Évitez de tenter plusieurs codes au hasard, car cela peut entraîner un blocage temporaire. En cas de problème, utilisez la procédure officielle de récupération ou contactez l’assistance responsable de votre compte.
RSA Authenticator (SecurID) est-elle gratuite et quelles autorisations demande-t-elle ?
L’application peut être téléchargée gratuitement, mais son utilisation dépend d’une licence et d’une configuration RSA fournies par une entreprise ou un service compatible. Elle peut demander l’accès à l’appareil photo pour scanner un code QR et utiliser les fonctions de sécurité du téléphone, comme le verrouillage ou la biométrie. Vérifiez toujours les autorisations affichées avant l’installation et téléchargez-la depuis une source officielle.